Secrets
Sur cette page
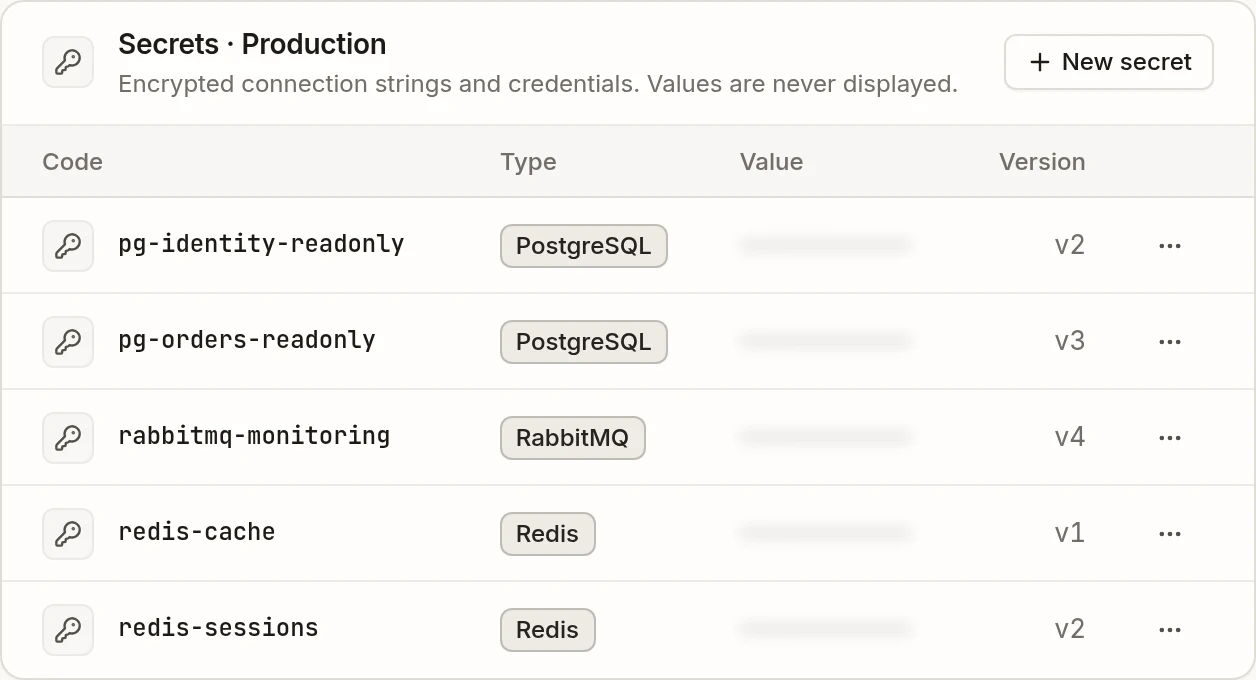
Un secret stocke une chaîne de connexion — l'adresse, l'utilisateur et le mot de passe dont une sonde a besoin pour atteindre une base de données, un stockage Redis ou un broker RabbitMQ. Les secrets appartiennent à un environnement, sont chiffrés dès leur enregistrement et ne sont plus jamais affichés : ni à vous, ni à votre équipe.
Les secrets exigent une offre Enterprise et sont gérés par les rôles Manager et Admin.
Sondes qui utilisent des secrets#
| Type de secret | Sonde |
|---|---|
| PostgreSQL, SqlServer, MySQL, MariaDB, Oracle | Base de données SQL |
| Redis | Stockage clé-valeur |
| RabbitMQ | File de messages en erreur |
Créer un secret#
- Ouvrez Configuration → Environments et sélectionnez l'environnement.
- Dans la carte Secrets, cliquez sur New secret.
- Renseignez :
- Code — lettres minuscules, chiffres, tirets et points, unique dans l'environnement, par exemple
pg-orders-readonly. Les sondes font référence au secret par ce code. - Type — ce à quoi il se connecte. Il ne peut pas être modifié ensuite.
- Value — la chaîne de connexion (exemples ci-dessous).
- Code — lettres minuscules, chiffres, tirets et points, unique dans l'environnement, par exemple
- Enregistrez. La valeur est chiffrée immédiatement.
Utiliser un secret dans une sonde#
Dans une sonde SQL, Key-value ou Dead-letter queue, la section de connexion comporte un sélecteur Secret. Il liste les secrets de l'environnement de la sonde dont le type est compatible, sous la forme [Type] code. S'il n'en existe aucun, Configure secrets mène à l'environnement.
Choisir un secret exige le rôle Manager. Une sonde qui utilise pg-orders-readonly en Staging et le même code en Production se connecte à deux bases de données différentes : créez le secret avec le même code dans chaque environnement.
Mettre à jour et supprimer#
- Update value enregistre une nouvelle version (
v2,v3…). Les sondes utilisent la dernière version dès leur prochain contrôle. - Delete all versions supprime le secret. La suppression est refusée tant qu'une sonde active de l'environnement l'utilise : modifiez ou supprimez d'abord cette sonde.
Exemples de chaînes de connexion#
Utilisez un compte dédié en lecture seule : l'agent n'a besoin que de se connecter et de lire.
Server=127.0.0.1;Port=5432;Database=myDataBase;User Id=myUsername;Password=myPassword;Server=myServerAddress;Database=myDataBase;User Id=myUsername;Password=myPassword;Server=127.0.0.1;Port=3306;Database=myDataBase;User Id=myUsername;Password=myPassword;Server=127.0.0.1;Port=3306;Database=myDataBase;User Id=myUsername;Password=myPassword;Data Source=myOracleDB;User Id=myUsername;Password=myPassword;redis0:6380,password=myPassword,ssl=True,abortConnect=Falseamqp://user:password@host:port/vhostProtection des secrets#
Les secrets sont chiffrés avec une clé propre à votre organisation, et ne sont déchiffrés que lorsqu'un contrôle en a besoin, pour être envoyés à l'agent qui l'exécute via sa connexion chiffrée. Voir Sécurité des secrets.