Validité de certificat
La sonde Certificate validity se connecte à un hôte en TLS, lit son certificat et vérifie combien de jours il reste avant son expiration. Utilisez-la pour qu'aucun certificat n'expire jamais sans que vous le remarquiez — sur vos sites web, vos API ou les endpoints de vos partenaires.
Dans l'assistant : SSL certificate.
Paramètres#
| Paramètre | Description |
|---|---|
| Host | L'hôte dont lire le certificat, par exemple edi.partner.example. |
| Alert before expiry | Nombre de jours avant l'expiration à partir duquel le contrôle échoue, de 1 à 730. |
Le contrôle s'exécute toujours une fois par jour.
Quand est-elle saine ?#
Lorsque le certificat expire dans plus de jours que la valeur de Alert before expiry. La sonde surveille la date d'expiration ; pour échouer sur toute erreur de certificat (nom incorrect, chaîne non approuvée), ajoutez une sonde HTTP avec Verify SSL certificate activé.
Les jours restants#
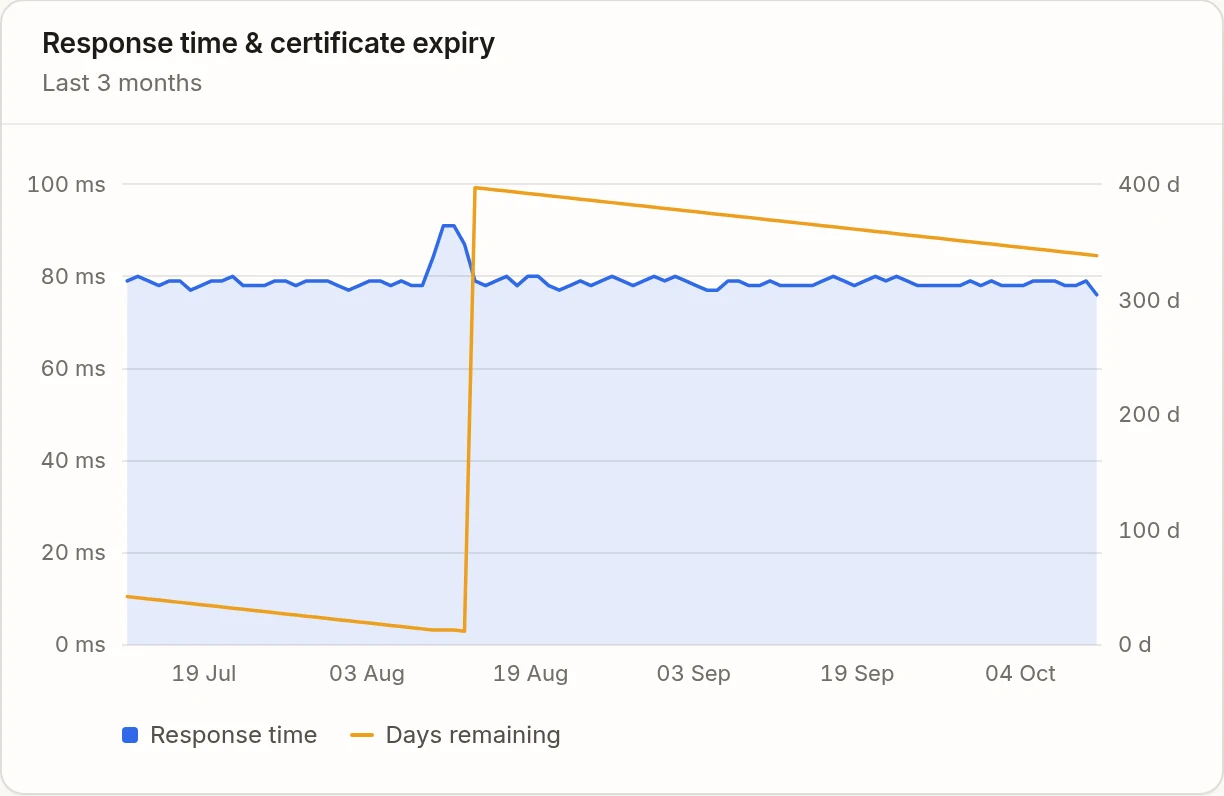
Le nombre de jours avant l'expiration est enregistré à chaque contrôle et affiché sur un graphique : il diminue jour après jour, puis remonte d'un coup lorsque le certificat est renouvelé.
Exemple#
Partner EDI — TLS certificate : hôte edi.partner.example, alerte 14 jours avant l'expiration, sévérité Major. L'incident s'ouvre deux semaines avant l'échéance et se résout de lui-même dès que le partenaire renouvelle son certificat.
Bon à savoir#
La sonde se connecte sur le port 443.